Шість напрямів. Одна служба відповідає за все
ISMO — зовнішня служба внутрішньої безпеки на абонентському обслуговуванні. Ми перевіряємо людей і вибудовуємо процеси, у яких вони працюють: від першої співбесіди до останнього робочого дня, від прав доступу до доказів.
Шість напрямів роботи. Картки відкриваються по черзі самі; натискання на картку відкриває її подробиці й зупиняє зміну.
- Перевірка біографії, зокрема справжньої причини звільнення з попереднього місця
- Приховані зв’язки, друга робота й конфлікт інтересів
- Повторні перевірки під час роботи, а не лише перед наймом
- Звільнення без хвостів: доступи закрито, техніку здано, усе оформлено
- Будь-який внутрішній ланцюжок повністю: погодження, закупівлі, найм, дані
- Місця, де одна людина може сама почати, погодити й отримати вигоду
- Контроль, який працює в системі, а не лише на папері
- Регламенти, що збігаються з тим, як люди працюють насправді
- Права звірено з тим, що справді потрібно для роботи
- Спільні логіни, забуті облікові записи й повноваження, які час розділити
- Доступи, що лишилися після завершення договору
- Перевірена карта доступів, а не вивантаження з адмінки
- Правила для ноутбуків і телефонів — робочих і особистих
- Правила для Telegram, WhatsApp і Signal
- Перші п’ятнадцять хвилин після втрати чи вилучення пристрою
- Режим поїздок і перетину кордону для тих, хто носить компанію із собою
- Перевірка офісів, житла й автомобілів на підслуховувальні пристрої
- Виявлення засобів перехоплення і прихованих передавачів
- Хто фізично може зайти в яке приміщення — і хто це помітить
- Що компанія та її ключові люди самі розповідають про себе публічно
- Фіксація інциденту: що сталося, масштаб, наслідки
- Докази, закріплені так, щоб вони зберегли силу
- Опитування в межах законної внутрішньої процедури
- Супровід кримінальних, цивільних і господарських справ у різних юрисдикціях
Найдорожче обходиться той, хто вже працює в компанії
Фінансовий директор, менеджер ключових клієнтів, підрядник, який через пів року після завершення договору досі має доступ до робочих систем. Усе, що вони роблять, дозволено, тому жодна система не здійме тривоги. Внутрішні втрати — це не злам, а рішення людини, яку ви самі найняли.
Тому ми починаємо раніше. Кожного кандидата перевіряємо ще до запрошення на роботу — особу, минуле, фінансову вразливість, зв’язки — і продовжуємо перевіряти, поки він працює. Найдешевший інцидент — той, що так і не прийшов до вас на роботу.
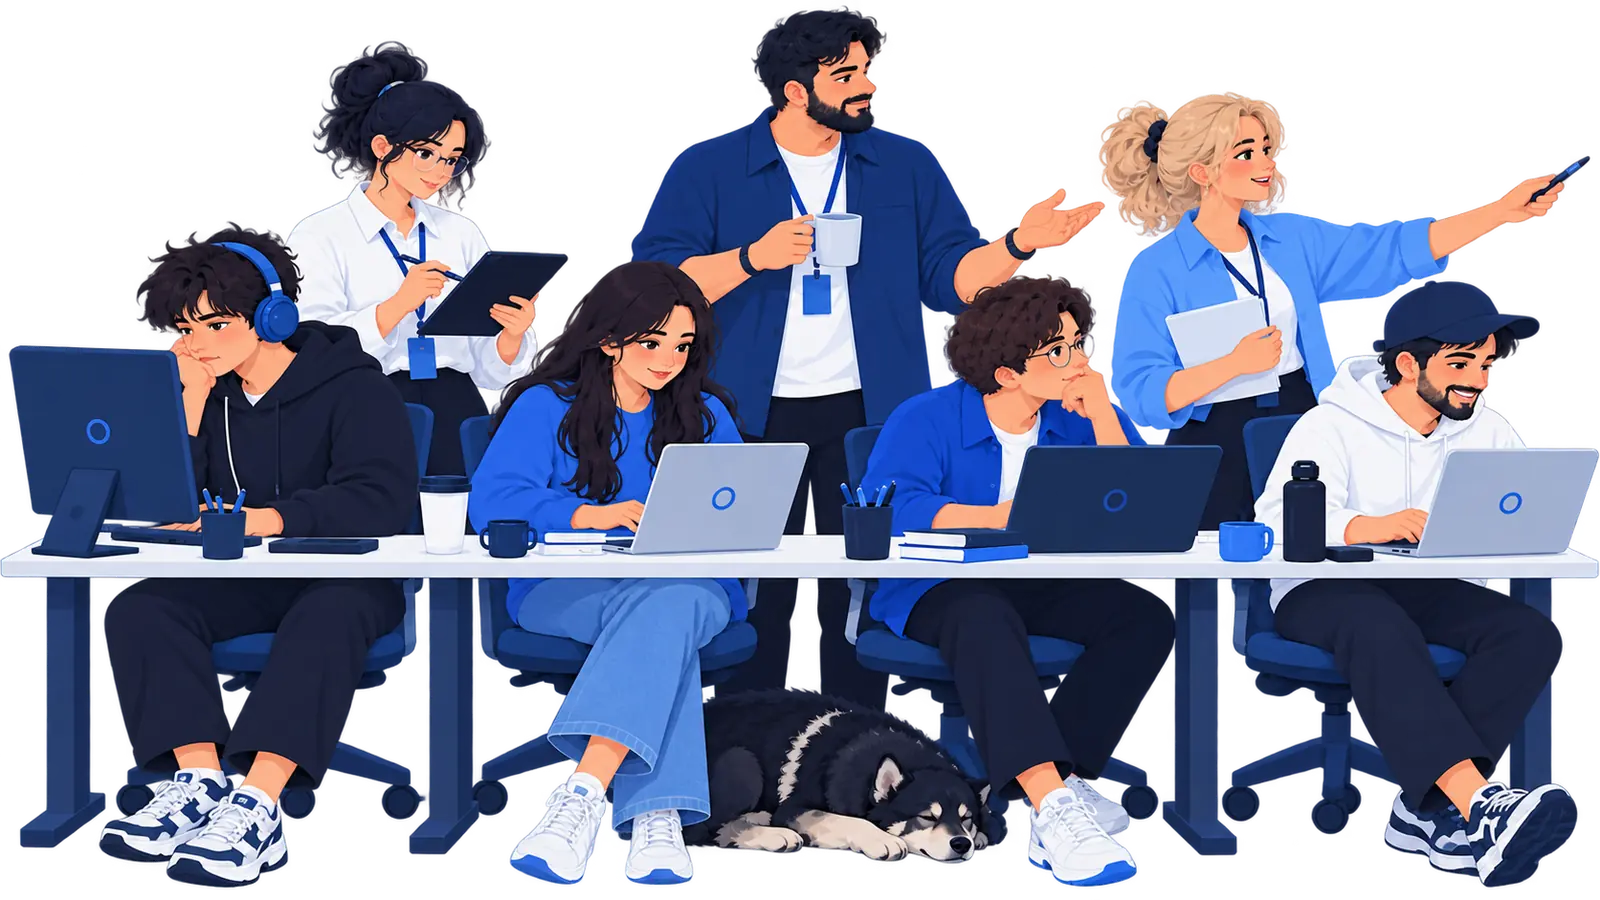
Кожна людина на ілюстрації — кнопка: під час наведення чи фокусу видно, хто це, а натискання запускає перевірку й відкриває анкету.
Backend-розробник
Не рекомендуємо- Особа
- Підтверджено
- Трудова історія
- Підтверджено, але досі має доступи у двох колишніх замовників
- Фінансова вразливість
- Не виявлено
- Зв’язки та конфлікт інтересів
- Не виявлено
- Публічний слід
- Код компанії в особистому репозиторії
- Пристрої
- Ноутбук поза корпоративним контролем
Доступи лишилися після завершення договору. Відкликати насамперед.
Керівник HR
Рекомендуємо- Особа
- Підтверджено
- Трудова історія
- 5 років, підтверджено
- Фінансова вразливість
- Не виявлено
- Зв’язки та конфлікт інтересів
- Не виявлено
- Публічний слід
- Чистий
- Пристрої
- Під контролем
Конфліктів немає. Планова повторна перевірка через квартал.
Менеджер ключових клієнтів
Не рекомендуємо- Особа
- Підтверджено
- Трудова історія
- Підтверджено
- Фінансова вразливість
- Не виявлено
- Зв’язки та конфлікт інтересів
- Листування з клієнтами в особистому месенджері
- Публічний слід
- Чистий
- Пристрої
- Клієнтську базу синхронізовано з особистою хмарою
Найцінніші дані — на телефоні, який ви не контролюєте.
Керівник у країні
Не рекомендуємо- Особа
- Підтверджено
- Трудова історія
- Підтверджено
- Фінансова вразливість
- Незадекларований дохід від консультацій
- Зв’язки та конфлікт інтересів
- Консультує конкурента
- Публічний слід
- Зустрічі, про які не повідомляв
- Пристрої
- Великі вивантаження в неробочий час
Стратегія витікає назовні. Спершу закрити доступи, потім — розслідування.
Аналітик платежів
Не рекомендуємо- Особа
- Підтверджено
- Трудова історія
- 11 разів погодив власні запити
- Фінансова вразливість
- Платежі постачальнику, якого він контролює
- Зв’язки та конфлікт інтересів
- Прихована власна компанія
- Публічний слід
- Чистий
- Пристрої
- Під контролем
Це система, а не випадковість. Позбавити права погодження сьогодні ж.
Керівник комплаєнсу
Рекомендуємо- Особа
- Підтверджено
- Трудова історія
- 8 років, підтверджено
- Фінансова вразливість
- Не виявлено
- Зв’язки та конфлікт інтересів
- Не виявлено
- Публічний слід
- Чистий
- Пристрої
- Під контролем
Чисто. Повний доступ виправданий.
Керівник підтримки
Рекомендуємо- Особа
- Підтверджено
- Трудова історія
- 2 роки, підтверджено
- Фінансова вразливість
- Не виявлено
- Зв’язки та конфлікт інтересів
- Не виявлено
- Публічний слід
- Чистий
- Пристрої
- Під контролем
Чисто. Звичайний моніторинг.
Офісний пес Руфус
Рекомендуємо- Особа
- Чипований, підтверджено
- Трудова історія
- 3 роки без перерв
- Фінансова вразливість
- Працює за смаколики
- Зв’язки та конфлікт інтересів
- Лише під столом
- Публічний слід
- У соцмережах не помічений
- Пристрої
- Нічого не гризе
Проспав усі інциденти. Не злив ані байта.
Ми перевіряємо не лише людей, а й процеси, у яких вони працюють
Будь-який внутрішній процес — погодження, закупівлі, найм, доступи, дані, звільнення — це ланцюжок кроків. Щоб щось пішло назовні, хитра схема майже ніколи не потрібна: досить одного кроку без контролю. Ми проходимо ланцюжок, знаходимо слабку ланку й пишемо правило, яке її закриває.
Будь-який процес розбираємо за п’ятьма питаннями: п’ять кроків, для кожного — що ми дивимося і що зазвичай ламається.
Що дивимося
Хто взагалі має право запустити процес і чи закріплене це право за конкретною людиною, а не за логіном, яким користуються кілька людей.
Що зазвичай ламається
Крок, який може запустити будь-хто, хто знає пароль, — і не лишається сліду, хто саме це зробив.
Що дивимося
Де насправді ухвалюють рішення, хто може його скасувати і чи фіксують виняток хоч десь.
Що зазвичай ламається
Контроль записаний у регламенті, але не в системі — і всі знають, як його обійти.
Що дивимося
Чи відокремлений той, хто вирішує, від того, хто виконує, і що відбувається в дні, коли це одна й та сама людина.
Що зазвичай ламається
Увесь ланцюжок в одних руках: колись так було зручно, і відтоді цього ніхто не переглядав.
Що дивимося
Хто може прочитати, скопіювати чи змінити результат процесу і як довго після того, як це вже не потрібно.
Що зазвичай ламається
Права, видані для одного завдання, які так і не урізали.
Що дивимося
Хто підтверджує, що все відбулося як задумано, з яким джерелом звіряють і хто може заднім числом виправити запис.
Що зазвичай ламається
Той, хто виконав крок, сам і підтверджує, що все правильно.
На виході — не перелік зауважень, а готовий регламент, нові точки контролю й відповідна карта доступів.
Хто має доступ до ваших грошей — і з ким він дружить
Список доступів показує, хто що може зробити. Але не показує, хто зробить це разом. Більшість втрат у бізнесі на трафіку — не злам, а домовленість кількох людей із законним доступом. Нижче — збірна історія.
Збірна історія з типових випадків.
-
Місяць 0
Своя людина
Засновник бере тімліда баїнгу за рекомендацією давнього друга: «Ллє в плюс, зв’язки свої, перевіряти не треба». Уже першого дня — усі кабінети, трекер і доступи до партнерок. Через місяць вони разом святкують рекордний результат. «Як брат», — каже про нього засновник.
Сигнал, на який ніхто не зреагував: Повні доступи першого ж дня, без перевірки
-
Місяць 3
Спільний чат
Він зближується з фінансисткою, яка поповнює кабінети й платить агентствам. Мимохідь дізнається, через які платіжки йдуть виплати, які ліміти і хто підтверджує перекази в USDT.
Сигнал, на який ніхто не зреагував: Баєр цікавиться виплатами й гаманцями
-
Місяць 7
«Надійне агентство»
Він приводить агентство акаунтів: свіжі кабінети, свій фарм, «найкращі умови на ринку». Власник — його однокурсник. Фінансистка проводить рахунки без звірки, оплата йде на гаманець.
Сигнал, на який ніхто не зреагував: Новий підрядник без історії, оплата на особистий гаманець
-
Рік 1
Трохи нижче порога
Комісія агентства на 8–12 % вища за ринкову, різницю ділять на трьох. Частина найкращого трафіку через його саб-айді йде на бік: у звіті «конверт просів», у когось іншого — плюс.
Сигнал, на який ніхто не зреагував: ROI падає лише на його потоках, цифри трекера й мережі не збігаються
-
Рік 1,5
Зв’язки йдуть
Найкращі зв’язки й креативи за тиждень після запуску спливають у конкурента. Команді він пояснює: «Спалили, ринок такий». Усі кивають — так і справді буває.
Сигнал, на який ніхто не зреагував: Нічні вивантаження з трекера
-
Рік 2
Незручна
Аналітикиня звіряє трекер із даними мережі й показує засновникові розбіжність. «Вона не розуміє специфіки», — відповідає тімлід. Її відсувають від баїнгу, за пів року вона йде.
Сигнал, на який ніхто не зреагував: Її сигнал ніде не зафіксовано
-
Рік 3
Іде з командою
Він іде до конкурента з трьома баєрами, зв’язками й контактами менеджерів у мережах. Кабінети ще місяць у його доступі, агентство й далі виставляє рахунки, фінансистка лишається. Засновник дізнається все від менеджера мережі: «Ваш колишній уже ллє з тих самих кабінетів».
Сигнал, на який ніхто не зреагував: Доступи живі, підрядник активний
Що насправді відбувається з доступами
- Виплати й поповнення йдуть на особисті гаманці працівників
- Доступи до кабінетів і трекера лишаються після звільнення людини
- Новий підрядник без історії одразу отримує доступ до бюджету
- Саб-айді й потоки ніхто не звіряє з цифрами мережі
- Одна людина і запитує поповнення кабінетів, і погоджує рахунок агентства
- Зв’язки й креативи вивантажують, і ніхто не бачить, хто і коли
- Одного підрядника щомісяця погоджують трохи нижче ліміту
- Усі контакти менеджерів у мережах — в однієї людини
Ще 4
- Одна людина і запитує поповнення кабінетів, і погоджує рахунок агентства
- Зв’язки й креативи вивантажують, і ніхто не бачить, хто і коли
- Одного підрядника щомісяця погоджують трохи нижче ліміту
- Усі контакти менеджерів у мережах — в однієї людини
Ніхто нічого не зламував — йому просто довірили все. Risk X-Ray показує, хто має які доступи і хто з ким пов’язаний.
Запросити Risk X-Rayу середньому триває внутрішнє шахрайство, перш ніж його виявлять.
ACFE, Occupational Fraud 2026випадків розкривають завдяки повідомленню людини, а не системі контролю.
ACFE, Occupational Fraud 2026у середньому йде на те, щоб зупинити внутрішній інцидент після виявлення (середнє у світі на одну організацію).
Ponemon / DTEX, Cost of Insider Risks 2026Бізнес давно живе в телефоні. І не завжди у вашому
Угоди обговорюють у Telegram, документи пересилають у WhatsApp, а ноутбук із клієнтською базою на вихідних бере вся родина. Нижче — реальні прийоми тих, хто стежить за компаніями. Закрийте їх по черзі.
Список із дев’яти реальних вразливостей. Натискання на пункт позначає заходи захисту як ужиті, показує коротке пояснення і встановлює захист на ноутбук і телефон поруч зі списком. Коли позначено всі дев’ять, пристрої показують, що вони захищені. Повторне натискання на відкритий позначений пункт знімає позначку.
-
Як це відбувається. Комерційні шпигунські програми на кшталт Pegasus заражали повністю оновлені iPhone через одне повідомлення в iMessage — жертві не треба було нічого натискати. Їх купують, щоб стежити за керівниками, юристами й журналістами.
Що ми налаштовуємо. Посилений профіль для людей із групи ризику, оновлення протягом 48 годин, щоденне перезавантаження, окремий телефон для поїздок.
Посилений профіль: увімкненоВікно оновлень: 48 годПерезавантаження: щодня# 01 · шпигун без клікуpolicy phone.hardening {profile = "high-risk"updates = within(48h)restart = daily("04:00")travel = separate_device}apply → phone ✓ -
Як це відбувається. Акаунти в Telegram викрадають, умовивши людину продиктувати код входу. У WhatsApp схема «GhostPairing» непомітно прив’язує пристрій зловмисника, і все листування дублюється йому.
Що ми налаштовуємо. Хмарний пароль і PIN у кожному месенджері, регулярна перевірка прив’язаних пристроїв і сеансів, одне правило: коди не повідомляємо нікому.
Хмарний пароль: заданоЧужі пристрої: 2 відв’язаноАктивні сеанси: перевірено# 02 · викрадення месенджераpolicy messengers {cloud_password = requiredpin = requiredsessions = review("7d")login_codes = never_share}unlink → 2 devicesapply → phone, laptop ✓ -
Як це відбувається. Працівника оператора вмовляють або підкуповують перевипустити ваш номер на нову SIM-картку. Відтак усі SMS-коди й скидання паролів отримує інша людина.
Що ми налаштовуємо. Заборона перевипуску без особистого візиту, жодних SMS як другого фактора, відновлення акаунтів не через особисту пошту.
Заборона перевипуску SIM: такSMS-коди → застосунокПошта відновлення: робоча# 03 · перевипуск SIMpolicy carrier {port_out_pin = setsms_codes = disabledsecond_factor = authenticatorrecovery_mail = corporate}apply → phone ✓ -
Як це відбувається. Колезі, водієві чи партнерові, який підгледів код, вистачить двох хвилин наодинці з пристроєм, щоб поставити програму стеження або скопіювати листування.
Що ми налаштовуємо. Надійний код, якого ніхто не бачить, коротке автоблокування, сповіщення про нові входи й перевірка на програми стеження.
Автоблокування: 30 сСповіщення про входи: увімкненоПрограми стеження: не знайдено# 04 · дві хвилини без блокуванняpolicy device.lock {auto_lock = 30snew_sessions = alert}scan monitoring_apps → 0 foundapply → phone, laptop ✓ -
Як це відбувається. Існують кабелі із вбудованим модулем: вони записують натискання клавіш і перехоплюють керування пристроєм. Зазвичай такі вам дарують або дають «на якийсь час».
Що ми налаштовуємо. Лише власні кабелі, блокатори передачі даних у поїздках, перевірка подарованої техніки до використання.
Дані USB під час заряджання: забороненоКабелі й зарядки: на обліку# 05 · чужі кабеліpolicy usb {data_on_charge = blocktravel_adapter = data_blockergifted_devices = inspect_first}apply → phone, laptop ✓ -
Як це відбувається. Листування, видалене з телефона, часто лишається в хмарній копії — під старим паролем або в спільному сімейному акаунті.
Що ми налаштовуємо. Правила резервного копіювання, копії з наскрізним шифруванням, старі пристрої стерто й відв’язано від акаунта.
Резервні копії: наскрізне шифруванняСтарі пристрої: 3 відв’язано# 06 · резервні копіїpolicy backup {encryption = end_to_endold_devices = wipe + unlink}unlink → 3 devicesapply → phone ✓ -
Як це відбувається. На кордоні або під час обшуку від вас можуть вимагати розблокувати пристрій. Усе, що на ньому є, копіюють за кілька хвилин.
Що ми налаштовуємо. Режим поїздки: мінімум даних на пристрої, вихід з акаунтів і порядок дій на перші п’ятнадцять хвилин після втрати чи вилучення.
Профіль поїздки: готовийДії в разі вилучення: завантажено# 07 · кордон і обшукprofile travel {device = minimalaccounts = signed_outon_seize = protocol("15m")}apply → phone, laptop ✓ -
Як це відбувається. Сторонні клавіатури, «чистильники», безкоштовні VPN і розширення браузера можуть читати все, що ви набираєте, і відкривати файли. Дозвіл, наданий одного разу, лишається назавжди.
Що ми налаштовуємо. Затверджений перелік застосунків, ревізія доступу до мікрофона, камери й файлів, жодних сторонніх клавіатур на робочих пристроях.
Дозволи: 14 відкликаноКлавіатура: лише системнаРозширення: 5 видалено# 08 · застосунки й клавіатуриpolicy apps {allow = approved_listmic_camera = reviewkeyboards = system_only}revoke → 14 permissionsremove → 5 extensionsapply → phone, laptop ✓ -
Як це відбувається. Ноутбук, залишений у номері готелю чи в порожньому офісі, за кілька хвилин копіюють або ставлять на нього кейлогер, якщо диск не зашифровано.
Що ми налаштовуємо. Шифрування всього диска, пароль на завантаження, блокування після закриття кришки, захисна плівка на екран у поїздках.
Шифрування диска: увімкненоПароль на завантаження: заданоБлокування кришкою: так# 09 · ноутбук без шифруванняpolicy laptop.disk {encryption = full_diskfirmware_pass = setlock_on_lid = trueprivacy_filter = travel}apply → laptop ✓
Так виглядають пристрої після налаштування ISMO — у всієї команди, а не лише у власника.
Перевірити техніку командиІноді для витоку не потрібна навіть своя людина
Передавач у переговорній, трекер на службовому авто, подарунок, який слухає. Спробуйте знайти їх самі — і подумайте про приміщення, які ніхто не перевіряв.
П’ять зображень: переговорна, кабінет керівника, опенспейс, автомобіль і пристрої. Кожен предмет, який можна перевірити, підсвічується, коли на нього наводять курсор. Детектор поруч із курсором показує, наскільки близько схований пристрій: що більше поділок, то ближче. Натискання на предмет запускає перевірку і показує, що там було сховано або що предмет чистий. На сенсорному екрані візьміть сканер під зображенням і ведіть ним по кімнаті: поділки ростуть, коли він наближається до схованого пристрою, а знахідка відкриває картку з поясненням. Дотик до предмета теж запускає перевірку. На клавіатурі клавіша Tab перемикає предмети й показує рівень сигналу детектора для кожного. Знайдені пристрої залишаються позначеними. Коли зображення пройдено, кнопка веде до наступного.

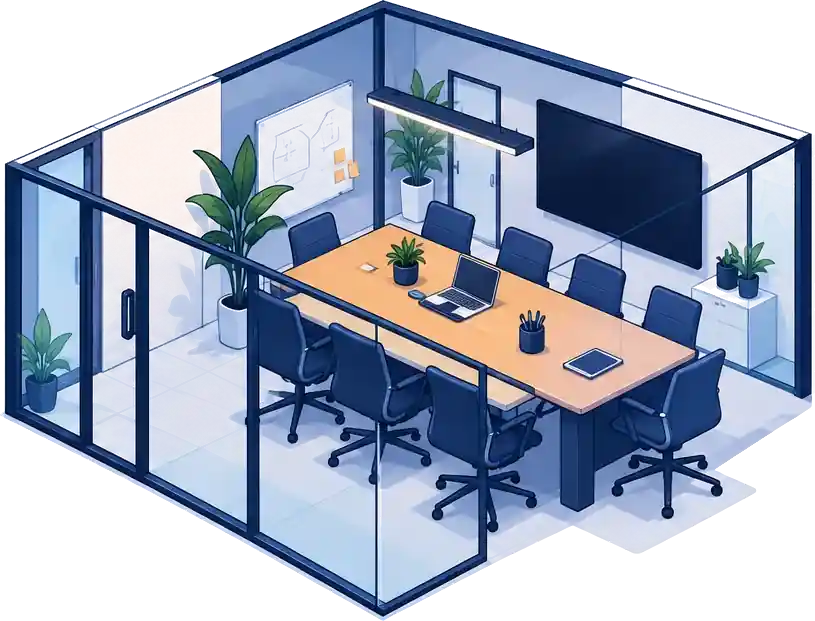

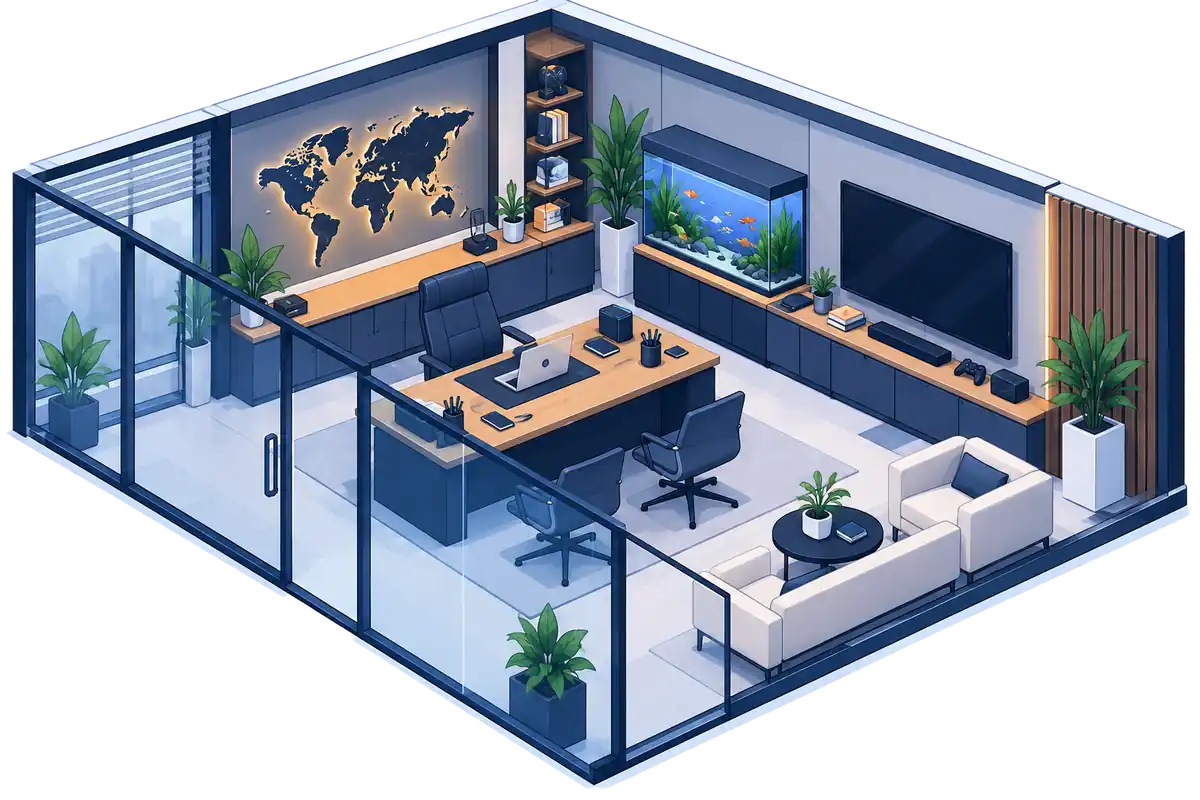

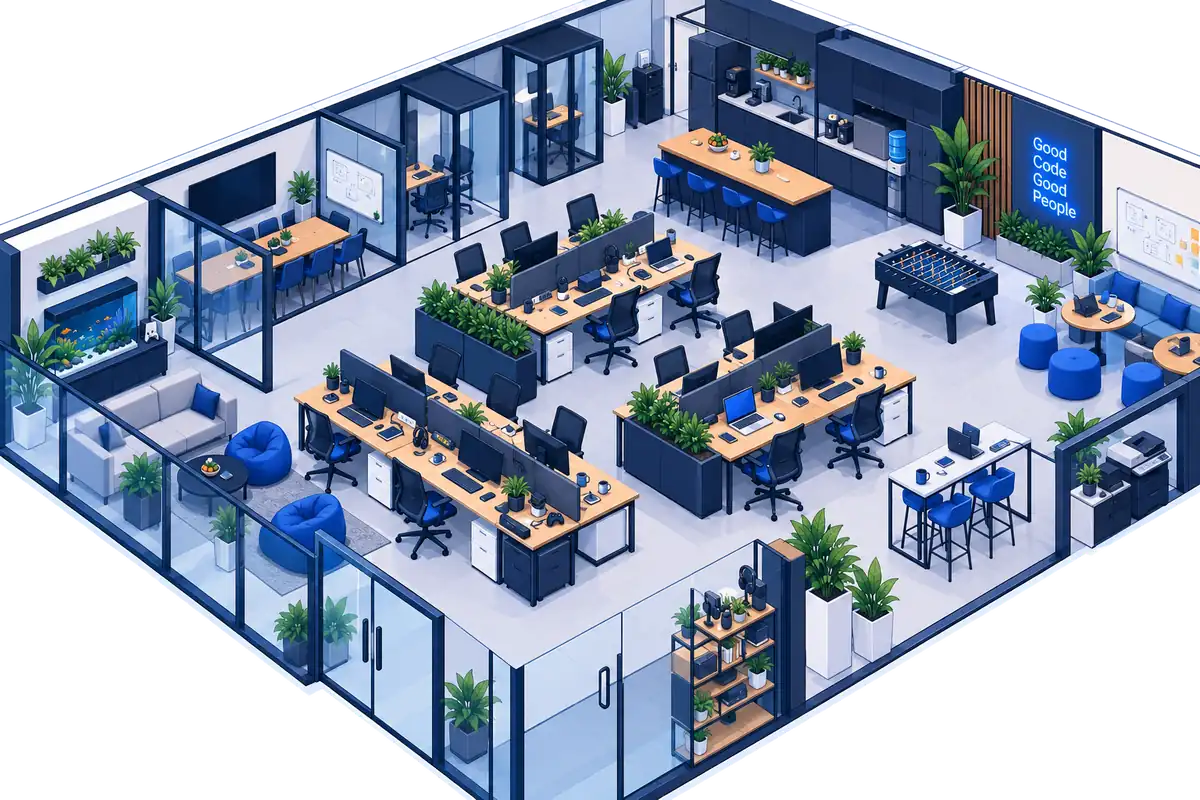

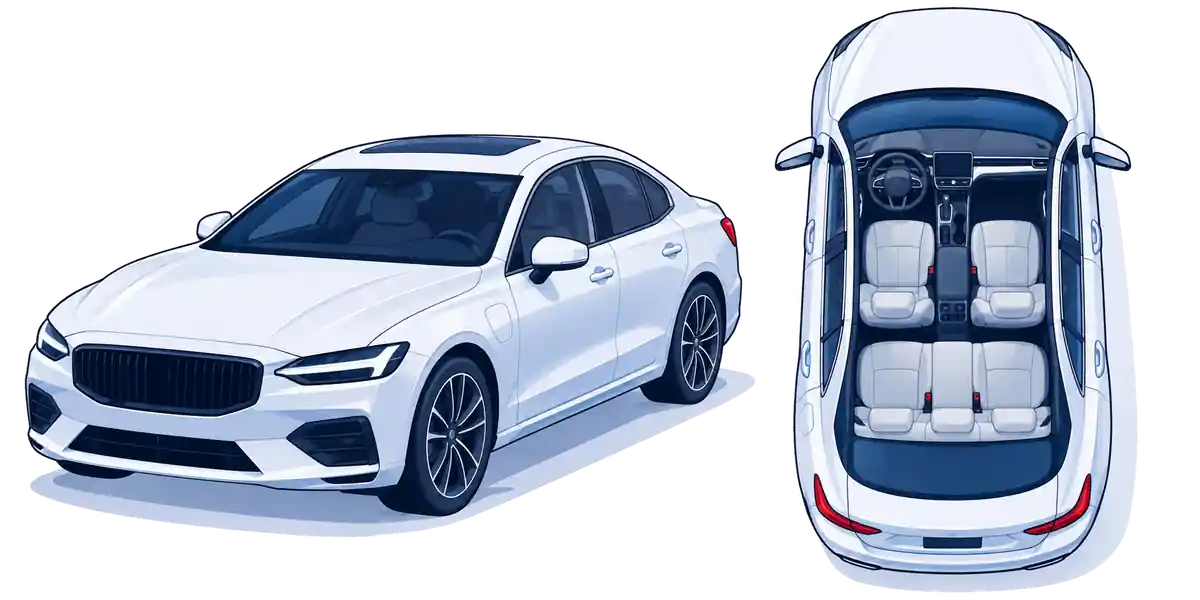


Візьміть сканерПроведіть ним по кімнаті: що ближче схований пристрій, то сильніший сигнал.
Усе знайдено
Під час справжньої перевірки їх знаходять аналізатором спектра, нелінійним локатором, тепловізором і ручним оглядом — а мережу перевіряють того ж дня.
Замовити перевірку приміщеньКоли інцидент уже стався, перша година вирішує, що ви зможете довести
Ми фіксуємо інцидент, зберігаємо докази, проводимо опитування в межах законної внутрішньої процедури й готуємо матеріали для тих, кому вони знадобляться далі.
П’ять етапів розслідування, кожен — з коротким описом.
Характер, масштаб і наслідки записано раніше, ніж зміняться спогади й журнали.
Журнали, пристрої, листування й документи закріплено так, щоб вони не втратили доказової сили.
Бесіди в межах законної внутрішньої процедури, кожна — під запис.
Письмовий звіт власнику: що сталося, хто брав участь, скільки це коштувало і що змінити.
Кримінальний, цивільний, адміністративний чи господарський — у тій юрисдикції, де справу має бути розглянуто.
Три кроки. Третій не закінчується
Внутрішня безпека — не проєкт із терміном здачі. Вона починається з аудиту, перетворюється на правила і далі просто працює — як бухгалтерія чи юристи.
Risk X-Ray
Первинний аудит із фіксованим обсягом: у кого які доступи, де можуть витекти гроші й дані, які посади несуть найбільший ризик. На виході — письмова оцінка і список пріоритетів. Без зобов’язань продовжувати.
Налаштування
Політики, карта доступів, правила для техніки й месенджерів, порядок найму та звільнення. Ваші правила — записані, робочі й зрозумілі тим, для кого їх написано.
Постійний супровід
Перевірка перед кожним наймом, моніторинг під час роботи, регулярний звіт про ризики для власника і розслідування того дня, коли воно знадобиться. Один договір і одна сторона, що відповідає за все.
Внутрішній відділ не може розслідувати сам себе
Незалежність
Ми звітуємо власнику, а не відділу, який перевіряємо. Ніхто не оцінює сам себе.
Від перевірки до доказів
Перевірки, моніторинг і розслідування — в одному договорі. Кожну оцінку й кожен інцидент записано так, щоб матеріали можна було використати й згодом.
Розвантажує команду
HR, IT і юристи більше не займаються безпекою, для якої їх не наймали.
Спершу NDA
До підписання угоди про нерозголошення нічого не обговорюємо в деталях. Матеріали бачать лише закріплені за вами фахівці — список можна запросити.
Без імен
Ми ніколи не публікуємо й не називаємо клієнтів — ні в кейсах, ні на конференціях. У цьому і полягає суть послуги.
Матеріали під контролем
Зберігаються в зашифрованому вигляді, кожне звернення до них записується, після завершення договору їх видаляють із письмовим підтвердженням. Перевірки — лише в межах закону й за наявності потрібних згод.
Запросіть Risk X-Ray або поставте запитання — усе обговорюємо під NDA
Запит отримано
Дякуємо. Закріплений фахівець відповість протягом одного робочого дня.
Номер запиту: —